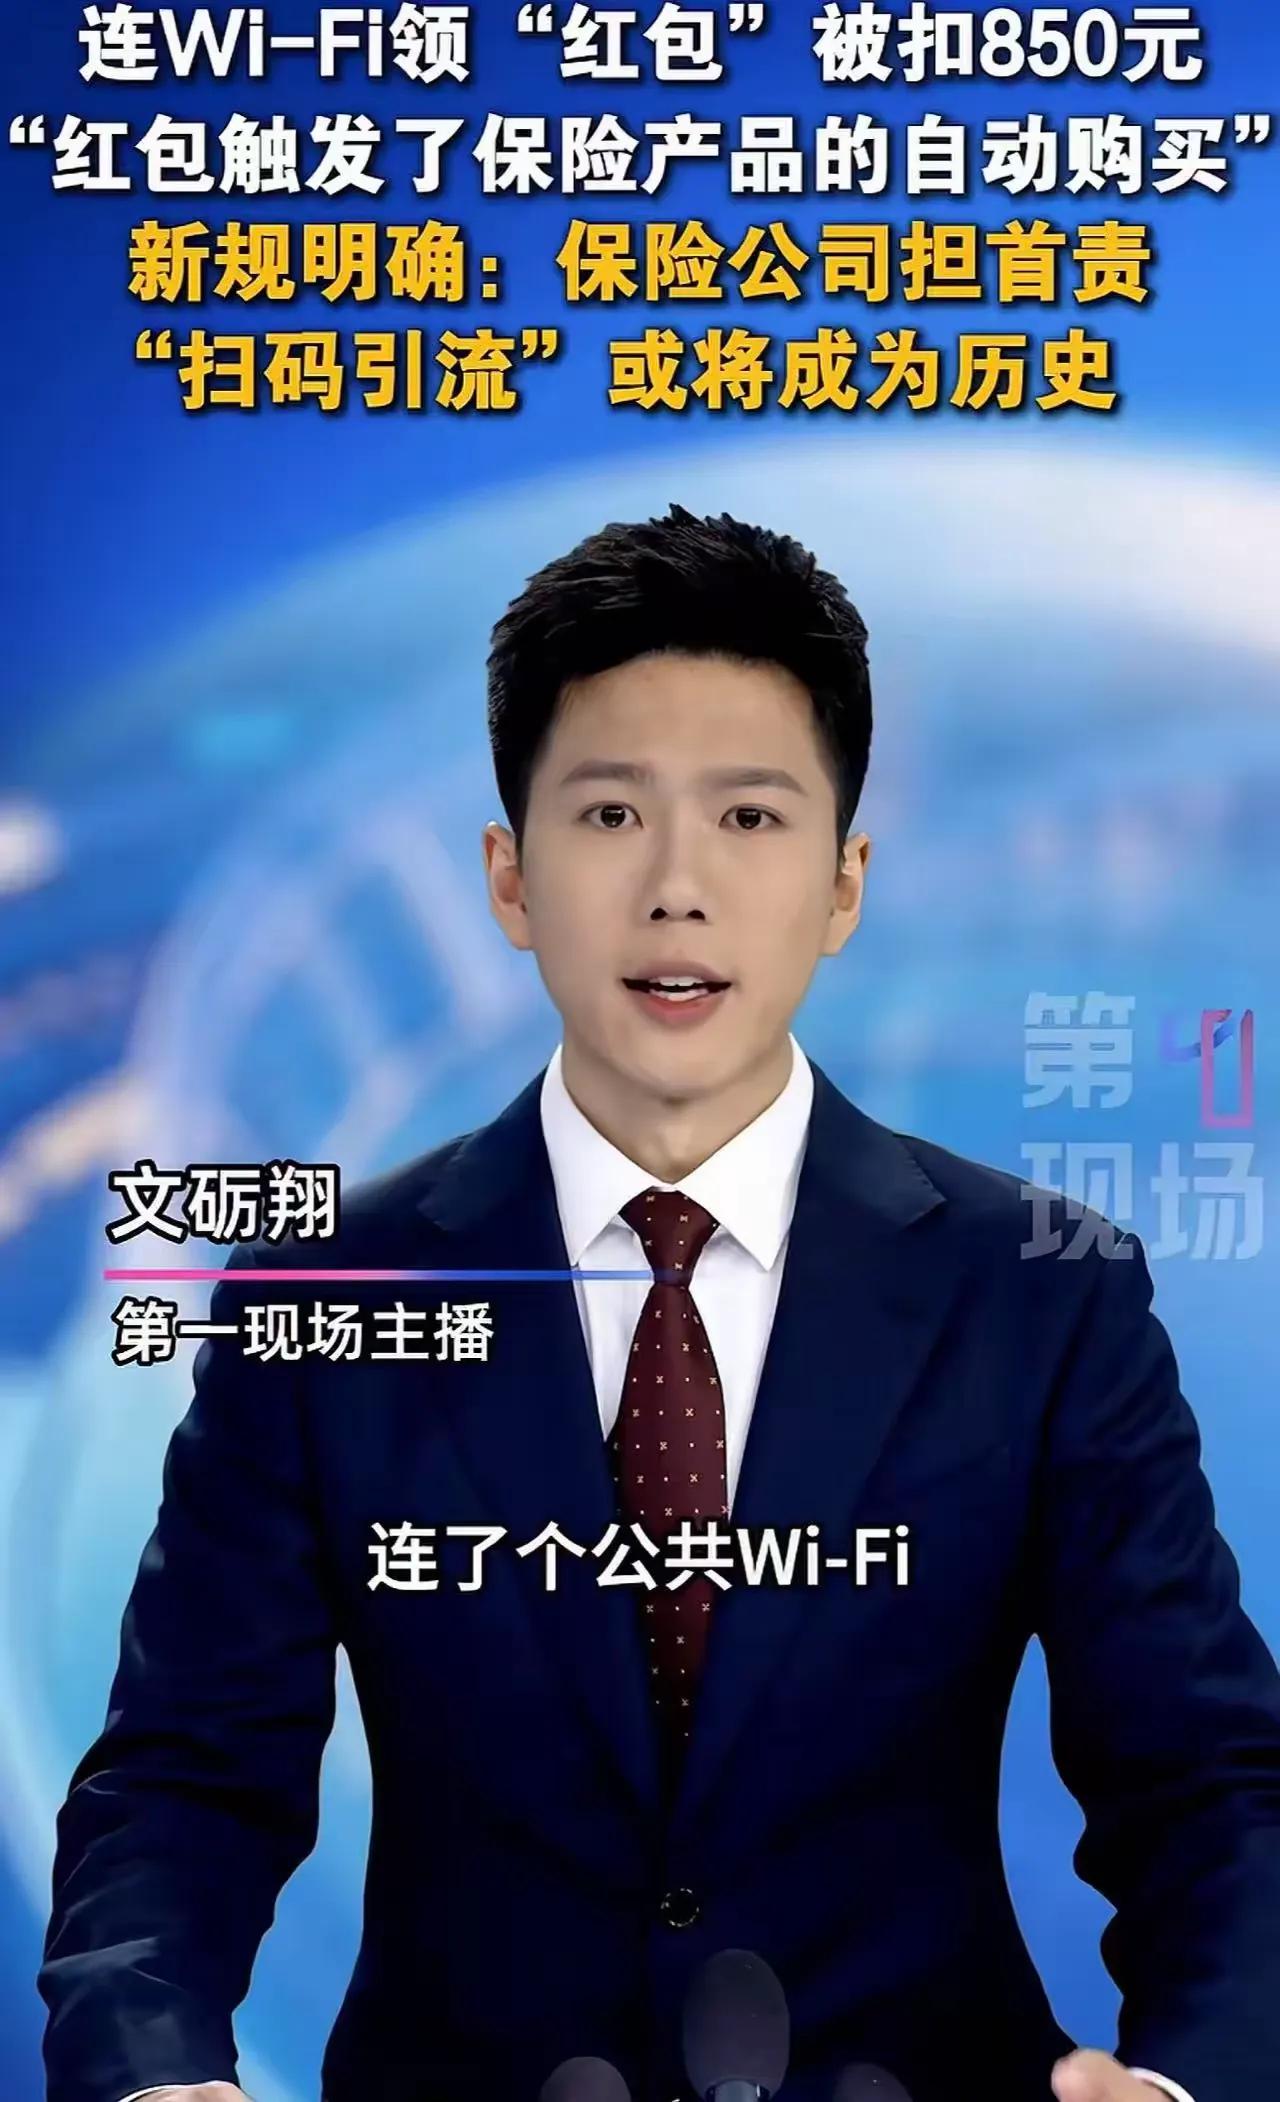
太坑人了!湖北荆州公安县一个早餐店里,谭女士拿起手机连上了店里的公共WiFi。她想着省点流量,刷刷手机等早饭。手机屏幕上弹出一个红包广告,她随手点了。然后她把手机扣在桌上,转头跟亲友聊天。没输密码,没转账,没买东西。三条银行扣款短信,前后脚到了。一共850多块。
她翻遍了手机里的支付记录,没有找到任何自己操作的痕迹。没有输入密码,没有指纹验证,甚至连短信验证码都没收到过一条。钱就这么没了。
这种扣款方式听起来像变魔术,但它确实发生了。问题出在她随手点开的那个“签到红包”上。那个弹窗页面并不简单,里面藏了一个已经被勾选好的选项。谭女士点击领取红包的那一刻,等同于在一份她根本没看过的协议上签了字。那是一条自动购买保险的授权协议。
很多人可能觉得,点个红包而已,能有多大事。可偏偏就是这一下,后台系统已经完成了从“同意投保”到“免密代扣”的全部流程。整个过程在几十秒内跑完,用户这边连个确认弹窗都看不到。
钱被划到了一家上海的保险公司账上。谭女士人在公安县的早餐店里,银行卡里的钱却已经替她“买”了一份她压根不知道的保险。
八百多块说多不多,说少也不少。够一家人吃上好几顿早饭,够加好几箱油,够交一个月的水电费。就这么不声不响地消失了,搁谁身上都得窝火。
谭女士没有犹豫,直接打了110。这个选择后来被证明是对的。公安县公安局章田寺派出所的民警接到报警后,开始查她的手机操作记录和银行卡流水。
查出来的结果指向了那家上海的保险公司。民警把电话打到了对方的客服热线,把事情的原委说了一遍:人是在早餐店连WiFi的时候误点的,没有主观购买意愿,也没有任何二次确认的环节。保险公司那边核实之后,同意退款。八百五十多块,原路返回了谭女士的账户。
事情到这里算是解决了,但背后的问题没有跟着一起消失。谭女士的遭遇被央视新闻频道报道之后,很多人开始意识到,那种“连个WiFi就被扣钱”的事,离自己并不远。
餐厅、商场、景区,这些地方的免费WiFi几乎随处可见。有些是商家自己提供的,有些来路不明。民警在调查中提到,公共场所的WiFi暗藏的风险不止一种。
一种是像谭女士碰到的这种,弹窗里藏了预勾选的付费项目。页面做得像模像样,写着“签到红包”“福利领取”,点进去之后,系统默认你同意了某个付费服务的条款。费用直接从绑定的支付渠道划走,不需要你额外操作。
另一种风险更隐蔽。不法分子会搭建一个和正规WiFi名字很像的虚假热点,你连上去之后,所有经过这个网络的数据都可能被截获。账号密码、聊天记录、浏览习惯,这些东西在不知不觉中就被人拿走了。
这两件事的共同点是:用户根本不知道自己在什么时候把门打开的。谭女士后来拿回了钱,但并不是每个人都能这么顺利。有些类似的扣费一旦发生,追回来的过程要漫长得多。保险公司愿意退,可能是因为民警介入了,也可能是因为事情被报道了。
换一个场景,换一个公司,结果未必一样。民警给出的建议很直接:到了公共场所,先把手机里那个“自动连接WiFi”的功能关掉。这个开关平时不起眼,但它会在你不知情的时候,让手机自动连上周围任何一个开放网络。你以为自己连的是商家的网,实际上连的是谁的根本不知道。
如果确实需要用公共WiFi,先问一下店员,确认哪个才是店里提供的。那些名字看起来差不多、密码随便就能猜到的热点,最好别碰。
还有一点容易被忽略:在公共WiFi环境下,尽量不要打开网银、不要转账、不要做任何和钱有关的操作。因为你无法确定这条网络通道上有没有人在盯着。
谭女士那次扣款,走的是“自动购买保险”的路子。弹窗广告的设计者很清楚,大多数人对“红包”两个字没有抵抗力。点一下的代价,可能是几百块。而设计这个页面的人,赌的就是你不会仔细看那些密密麻麻的小字。
这件事的性质其实卡在一个灰色地带。民警在调查后提到,这种行为属于消费者在不知情的情况下被扣款,但它不太容易被定性为诈骗,因为它表面上确实有一份“用户协议”在那儿摆着,哪怕你根本没看过。
条款是你“同意”的,红包是你“点”的,钱是你“授权”扣的。从流程上看,一切都合规。但从常识上看,没有人会在早餐店里花八百多块买一份自己不知道的保险。
这种玩法之所以能运转,靠的就是用户对弹窗广告的轻视,以及对免密支付边界的模糊。很多人根本不知道自己什么时候开通了免密支付,也不知道哪些平台有权限从自己卡里直接划钱。
谭女士的钱回来了,但那个早餐店的WiFi还在,那个弹窗广告可能还在等着下一个点它的人。不是每个人都会报警,也不是每个报警的人都能碰上愿意协调的保险公司。
免费的东西,有时候代价藏在看不见的地方。连一个WiFi只需要几秒钟,但搞明白那几秒钟里发生了什么,可能需要很久。