天底下哪有那么多白捡的便宜。
看着免费的公共WiFi、随手可领的小红包,实则全是裹着糖衣的套路。
湖北谭女士这波遭遇,看着离谱,却特别有警示意义,给所有人好好地上了一课。
事情很简单,也挺坑人。
谭女士在早餐店吃饭,随手连上店里的公共WiFi。
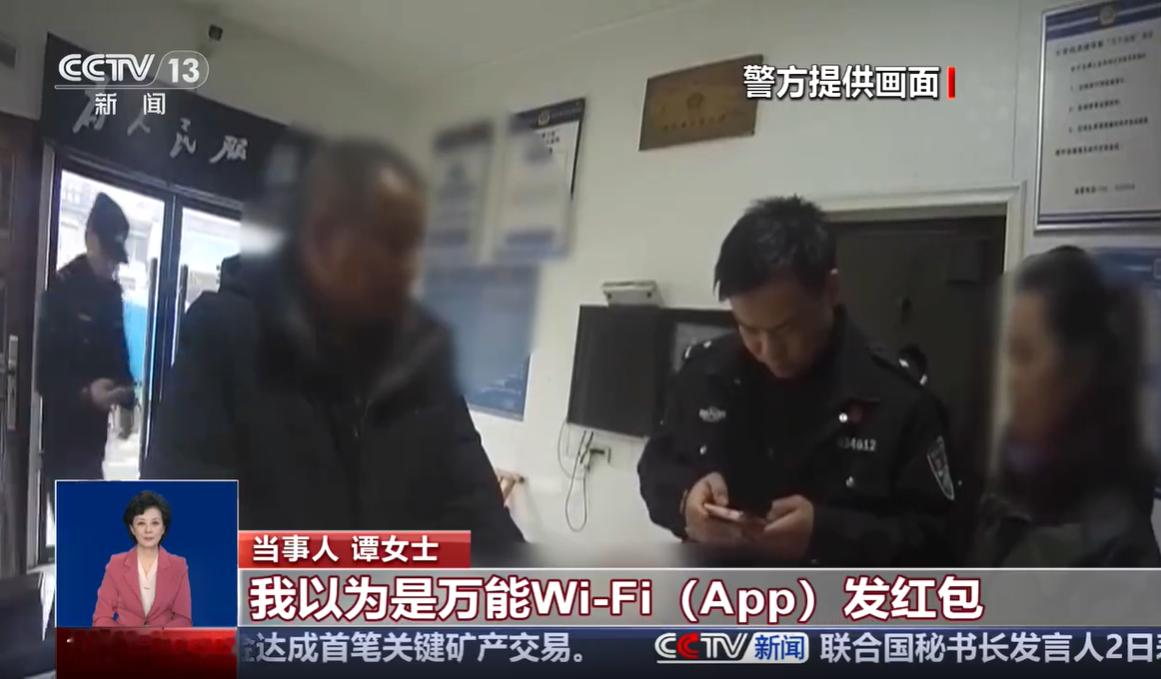
页面弹出一个“签到红包”,她没多想,觉得是普通福利,顺手就点了。
谁能料到,这一点直接踩进大坑。
全程不用输密码、不收验证码,短短几十秒,银行卡接连被扣三笔,一共划走850多块,收款方是上海一家保险公司,属实让人猝不及防。
事发之后谭女士立马报警,民警仔细核查才摸清门道。
这根本不是WiFi盗号,而是商家玩的文字套路、隐形捆绑。
弹窗页面的付费投保项目,早就悄悄提前勾选,还绑定了免密代扣协议。
用户以为是领福利,实则一键授权自动扣费、自动投保,专挑普通人不看小字、轻信福利的心理漏洞下手。
好在民警及时协调,这笔钱款被全额原路退回,也算有惊无险。
很多人都是这个心态:贪图便利、爱占小便宜。
连接公共WiFi图省事,弹窗红包图实惠,习惯性无脑点击,懒得细看条款、核对权限。
这种松懈的认知短板,恰恰给了套路可乘之机。
看似无心之举,实则是安全意识淡薄,最终给自己惹来麻烦。
而这种操作算不上诈骗,却妥妥属于恶意捆绑消费。
商家利用信息不对等、隐蔽勾选、免密代扣的模式,偷偷扣费,严重侵犯了消费者的知情权、选择权和公平交易权,属于违规营销,理应整改追责。
说实话,公共场所尽量别随便连陌生WiFi,提前关掉手机自动联网功能。
公共网络下,不点陌生弹窗、不碰所谓免费福利。
做人做事别贪小利,看似不起眼的随手一点,背后可能就是精心设计的陷阱。
女子连公共WiFi被连扣3笔钱对此,你怎么看呢?